Aide-mémoire Bash – thème 5 : Verrouiller et distribuer les accès (Permissions et Propriétés)
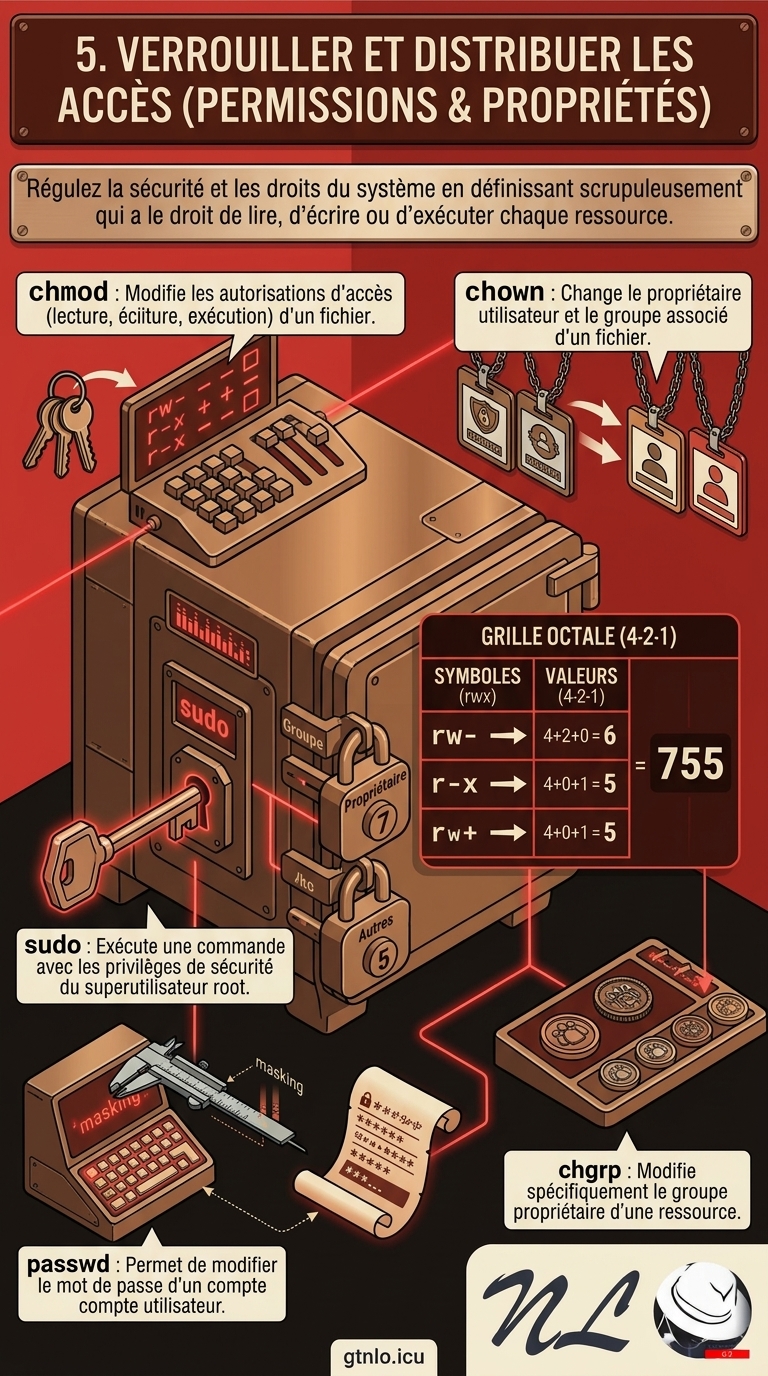
Gérez la sécurité et les accès au système en définissant scrupuleusement qui est autorisé à lire, écrire ou exécuter chaque ressource. Ce mécanisme, qui constitue l’une des forces et des valeurs intrinsèques de Linux, repose sur les commandes suivantes :
- chmod : Modifie les autorisations d’accès (lecture, écriture, exécution) d’un fichier.
- chown : Change le propriétaire utilisateur et le groupe associé d’un fichier.
- sudo : Exécute une commande avec les privilèges de sécurité du superutilisateur root.
- umask : Définit les permissions appliquées par défaut aux nouveaux fichiers créés.
- passwd : Permet de modifier le mot de passe d’un compte utilisateur.
- chgrp : Modifie spécifiquement le groupe propriétaire d’une ressource.